
谷歌紧急推送更新修复Pixel手机调制解调器零日漏洞,含110项重要修复
2026-09-20 10:58:32
谷歌(Google)正在为 Pixel 系列手机紧急打补丁,以修复其蜂窝基带中的一个严重安全漏洞。该缺陷被怀疑已被用于零点击攻击,即无需用户任何操作即可被远程利用。本次 9 月更新共修复了 110 个安全漏洞。
Pixel 蜂窝基带零日漏洞
谷歌在周二发布的 Pixel 更新公告中正式标记了这一漏洞,编号为 CVE-2026-58704。公司在公告中表示,已有迹象显示该漏洞可能正被用于“有限、定向的攻击”,并敦促所有用户尽快在设备上安装最新更新。
漏洞位于蜂窝基带——负责手机接入移动网络和互联网的核心组件。基带代码中的逻辑错误可能导致权限绕过,使附近的攻击者在无需额外执行权限的前提下提升系统权限,且完全不需要用户参与。
换言之,受害者无需点击链接、也不用打开恶意文件,入侵便可得逞。谷歌将该漏洞评级为“高危”,并在本次更新中将其与另外 109 个 Pixel 漏洞一并修复。所有仍在支持周期内的设备都将获得 2026 年 9 月 5 日安全补丁级别更新,此次更新也同步涵盖了 9 月份的整体 Android 安全公告内容。
Pixel 面临间谍软件攻击风险
谷歌尚未公布攻击者身份、目标对象或漏洞发现者信息,也没有披露攻击何时开始。而据外媒援引发言人报道,谷歌方面未回应置评请求。
分析人士指出,这起事件的模式并不陌生:零点击、基带级别漏洞,加上谷歌在措辞上的谨慎,都与以往与“商业间谍软件供应商”或“国家级黑客”相关的攻击案例高度相似。此类供应商通常向政府机构和执法部门出售数据窃取工具,但谷歌在此次安全公告中并未将该事件与任何具体组织直接挂钩。
基带类漏洞一向格外受安全圈关注。安全研究人员解释,基带运行在 Android 应用安全模型之下,负责处理手机与运营商网络之间的通信流量。一旦被攻破,攻击者往往无需植入恶意应用或通过钓鱼链接,就有机会获取高权限访问,从而绕过多层防护。
此次 Pixel 修复,紧随今年 6 月另一枚零日漏洞之后。当时,谷歌针对 Android Framework 中的 CVE-2025-48595 推出补丁,该漏洞已被用于定向攻击,可让黑客在运行 Android 14 及更高版本的设备上执行任意代码并提升权限。
 相关阅读
-
欧易(欧一)交易所客户端官方下载及安装教程:v6.187.0版本详细步骤链百科 2026-09-20 10:49:20
-
长江存储市占率飙升至14% 成全球第三,苹果也在测试长鑫内存!链资讯 2026-09-20 10:40:46
-
币安APP官网下载 - 最新版3.20.1下载安装指南链百科 2026-09-20 10:40:00
-
马斯克芯片厂遭遇商标侵权官司:一颗芯片未产先被指控链资讯 2026-09-20 10:35:28
-
币安官网正确打开方式及BIAN官方交易APP下载安装详细教程链百科 2026-09-20 10:30:09
-
车企一天召回近800万辆车!市场监管总局揭示新技术安全缺陷原因链资讯 2026-09-20 10:28:51
-
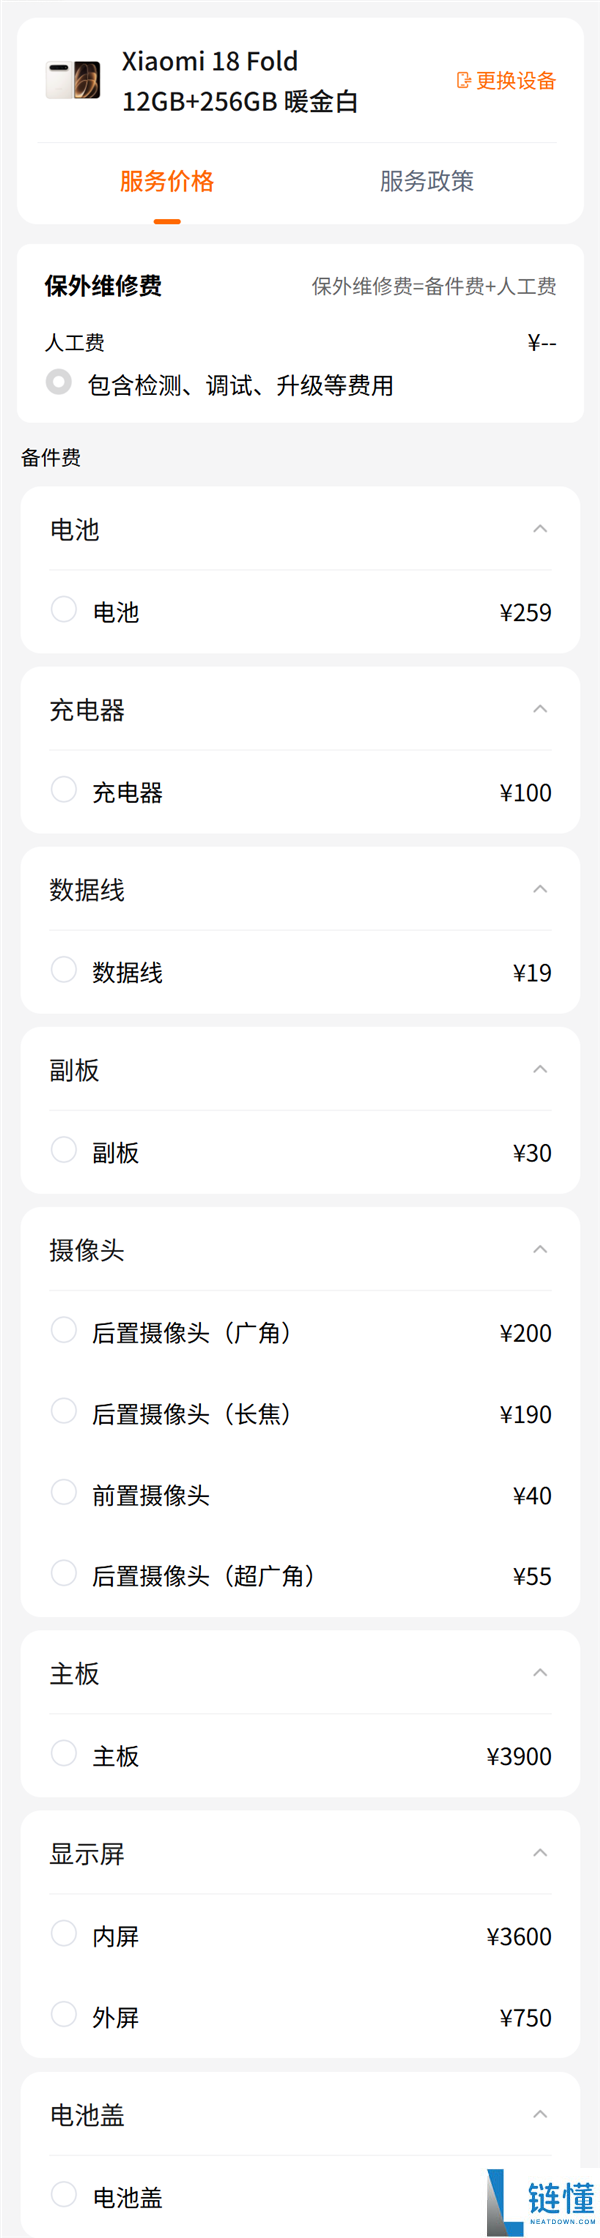
小米18 Fold维修价格公布:内屏3600元、主板3900元,史上最高端旗舰!链资讯 2026-09-20 10:22:38
-
币安交易所新手指南:币安官方下载、注册及认证全教程链百科 2026-09-20 10:21:14
-
大众汽车提议保时捷裁员4000人以填补资金缺口问题链资讯 2026-09-20 10:17:05
-
币安中文下载链接:2026年币安官方版最新支持国内手机注册指南链百科 2026-09-20 10:11:30
 热门资讯