
比特币收款系统BTCPay热钱包被清空:官方建议关机,旧版服务器成受害者
2026-11-03 09:23:50
开源比特币收款系统BTCPay Server于北京时间11月2日清晨6点25分在X平台发出警告,表示陆续接到反馈,商家服务器上的热钱包遭到未经授权的攻击者转走资金。官方要求所有自架服务器的运营者:
立即执行关机指令
在调查完成之前,暂停所有相关操作
不到6 小时后,官方更新调查结果,攻击路径锁定2.4.1 版及更旧的版本,最新的2.4.7 版至今没有可信的热钱包遭清空回报。被盗金额与受害伺服器数量,官方目前都还没有公布。
创办人Dorier:攻击者以管理员身分登入2.4.2 之前的服务器
BTCPay Server 创办人Nicolas Dorier 在官方示警约两小时后发文说明,专案自己执行2.4.7 版的公开伺服器没有遭到攻击,目前的回报看起来都发生在2.4.2 之前的版本。
他说,攻击者是以管理员身分登入这些伺服器,「我们还在查对方是怎么做到的。」
约一个半小时后,Dorier补充,团队已找到2.4.2 之前的漏洞遭到利用的痕迹。中午12 点22 分他回复用户时表示,所有回报已经整理完毕,版本高于2.4.2 的伺服器都没有受到影响。
官方锁定2.4.1 以前版本,代管业者已先替用户关机
BTCPay Server 在中午12 点07 分的更新公告写明,调查找到的攻击途径锁定7 月23 日发布的2.4.1 版或更旧的版本,并再次呼吁所有人保持更新。受害者可以把完整经过与系统纪录寄到security@btcpayserver.org 。
官方也提到,透过代管业者架设BTCPay Server 的商家,伺服器可能已被业者自动关机,以免旧版本遭到利用,并点名感谢LunaNode 等业者在第一则公告后迅速处理。
热钱包会把私钥存在连网的伺服器上,让伺服器能自行签署、送出交易,拿到伺服器控制权的人也就能把钱转走。 Dorier 回应网友时说,这次看起来不是新漏洞,但他仍提醒:「放进热钱包的钱,不要超过你能承受损失的金额,我们无法保证这种事不会再发生。」
8 月2.4.2 版修补的漏洞曾让闪电网络节点遭清空
2.4.2 版在8 月7 日发布,当时官方说它修补了一个正遭实际利用的严重漏洞,要求用户尽快更新,链新闻当时也报导过这起漏洞与官方的升级呼吁。
根据BTCPay Server 当时的安全公告,该漏洞让未经验证的远端攻击者能取得LND 闪电网路节点的凭证档,进而控制节点、转走资金,官方确认已有用户资金被盗。公告同时写明,BTCPay Server 内建的链上钱包,包括热钱包,不受那次漏洞影响。
这次遭盗的则是热钱包。 Dorier 目前只说攻击者利用的是「2.4.2 之前的漏洞」,还没说明是哪一个,他表示细节会在后续的部落格文章公布。
 相关阅读
-
Meta与中企傅利叶合作开发机器人,官方回应美国零部件采购难题链资讯 2026-11-03 09:18:31
-
11月27日起,告别电视开机广告:智能电视用户需注意!链资讯 2026-11-03 09:12:31
-
35岁保时捷女销售员不到两天售出一台车,获全国第一并赢得芬兰免费游奖励链资讯 2026-11-02 18:28:17
-
微软声明:Windows 11任务栏将永久不能拖动,防止用户混乱链资讯 2026-11-02 18:22:43
-
半价捡漏!沃尔玛标错价,7305元买到锐龙9 9900X3D与RTX 5070神机!链资讯 2026-11-02 18:17:12
-
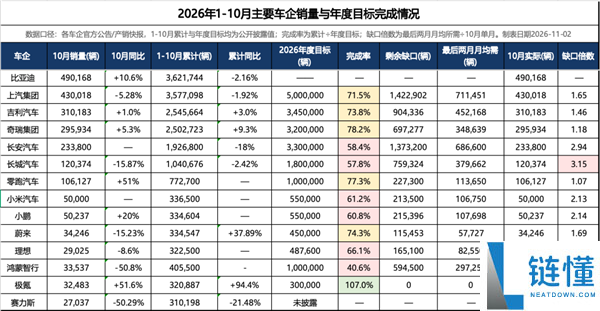
车企KPI大溃败:行业现状与未来展望分析链资讯 2026-11-02 18:10:54
-
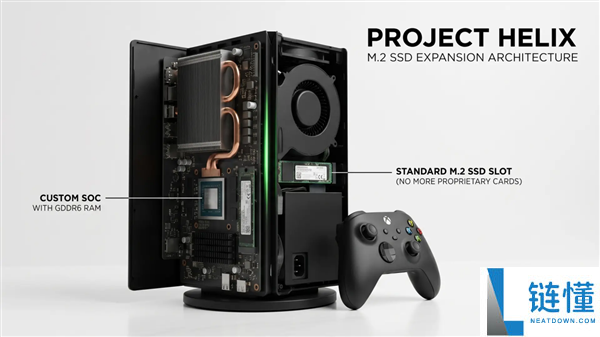
微软下代Xbox主机弃用天价扩容卡,支持普通M.2固态硬盘链资讯 2026-11-02 18:04:14
-
美国公务飞机急坠近万米全员遇难,曾因爆胎冲出跑道致四人遇难链资讯 2026-11-02 17:58:08
-
中国汽车市场强劲:1-9月全球产销量与出口均居首,占全球份额32%链资讯 2026-11-02 17:52:45
-
《影之刃零》三面Boss攻略:别错过!支线任务将会中断链资讯 2026-11-02 17:47:30
 热门资讯