
Adobe发布10.0满分极危漏洞:无需登录即可控制服务器,官方反应冷淡
2026-10-19 17:51:09
10月19日消息,Adobe旗下电子商务网站建设平台Magento和Adobe Commerce近期曝出CVSS 10.0满分漏洞,代号BlockStrap(CVE-2026-103849)。
远程攻击者无需任何身份验证,也不需要管理员介入,就能在网店服务器上执行任意代码并全面接管主机。Adobe却把这个补丁列为第2级优先,建议商户30天内完成更新,引发安全行业强烈质疑。
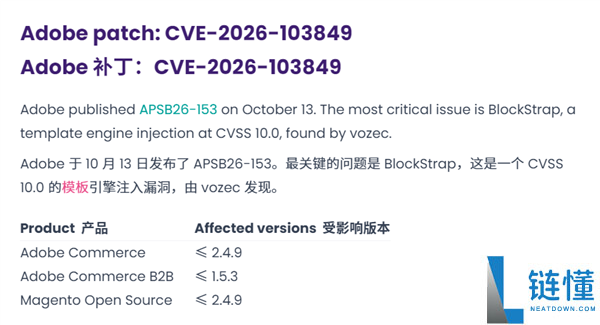
漏洞由安全研究员vozec发现,根源在于Magento的邮件模板引擎存在架构缺陷,官方安全公告APSB26-153发布不到24小时,Sansec研究团队就成功复现了4条不同的远程代码执行(RCE)路径。
这已经是Magento邮件模板引擎6周内第二个CVSS 10.0满分漏洞,上一个漏洞CVE-2026-756509月初遭大规模零日攻击后,Adobe才紧急发布热修复。
Sansec分析称,虽然攻击链路径相对复杂,但在现代自动化和AI辅助逆向工具普及的当下,把更新补丁反向解析成可用攻击脚本的门槛已大幅降低。

针对Adobe给出的30天宽限期评级,Sansec批评风险评估过于乐观,强烈呼吁所有电商“立刻召回团队,今天就着手修补”,防止服务器被植入后门或窃取消费者信用卡交易数据。
Sansec的技术解析还显示,本次BlockStrap本质上是对9月防护机制的绕过,Adobe之前的防御逻辑是给可信模板指令加数字签名供验证,但攻击者发现,只要把恶意指令包在子模板里,这条数据照样会被系统连带签名,随后在上一层处理时被触发执行,整套防御架构形同虚设。
Sansec特别提醒,别信Adobe所谓第2级优先和30天内修补的建议,9月的StyleSmuggler热修复和10月的BlockStrap更新彼此独立,商户必须确保两个安全更新都已部署,只打一个无法覆盖全部威胁,而且必须立刻处理,绝不能拖。

 相关阅读
-
iPhone 17标准版相机键掉漆问题:可免费更换中框和电池,客服最新回应链资讯 2026-10-19 17:44:37
-
TP-Link计划在美国投资10亿美元,推动FCC批准Wi-Fi 8路由器放行链资讯 2026-10-19 17:39:07
-
币coin订阅码设置教程2025|如何快速生成币coin订阅码指南链知识 2026-10-19 17:36:05

-
骨质疏松:补钙远远不够,了解真正原因与解决方案链资讯 2026-10-19 17:32:38
-
咖啡鲜萃黑咖啡再发售!50条仅需19元,赠送750ml吨吨桶!链资讯 2026-10-19 17:27:09
-
特斯拉否认“速成车”问题 Model Y L车主对此表示不满链资讯 2026-10-19 17:20:13
-
派币是真是假?全面揭秘派币的真实性与可信度链知识 2026-10-19 17:15:45

-
1米7人形机器人难入家门:压迫感强烈,让用户望而却步链资讯 2026-10-19 17:13:49
-
币Coin实盘重置教程:详细操作步骤与注意事项链知识 2026-10-19 16:55:25

-
大众车企自救策略:计划至2030年冻结员工薪资!链资讯 2026-10-19 16:29:59


 热门资讯