
GitLab 10.0 高危漏洞曝光:影响12年所有版本,见光即死无法修复
2026-10-22 16:38:59
10月22日消息,昨晚经过一夜的补丁更新,全球IT人又迎来了一个满分漏洞。
项目管理平台GitLab今早发布重大安全更新,修复一项CVSS评分高达10.0的满分严重漏洞CVE-2026-110264。
攻击者在特定条件下无需任何登录权限,即可在自建服务器上远程执行任意代码,影响范围可追溯至2014年发布的7.0版本,波及长达12年的所有版本。
该漏洞属于整数溢位问题,GitLab官方指出,当系统编译经过特殊构造的正则表达式时,可能引发整数溢位,进而使未经身份验证的攻击者取得远程代码执行权限。
漏洞根源在于GitLab封装的Ruby内建正则表达式编译引擎Onigmo,由于GitLab在自家套件和建置环境中直接包含并维护该引擎,自7.0起每一版GitLab均带有此底层风险。
此漏洞由安全研究员joaxcar发现,这是该研究员一个月内第四次在GitLab正则表达式引擎中抓出代码执行漏洞。
此前GitLab于9月23日修复需登录权限的CVE-2026-93577和CVE-2026-89078(CVSS均为9.9),10月12日修复同样无需身份验证的CVSS 10.0漏洞CVE-2026-97229,但前三项影响仅限于19.2版,本次漏洞全面影响远古版本。
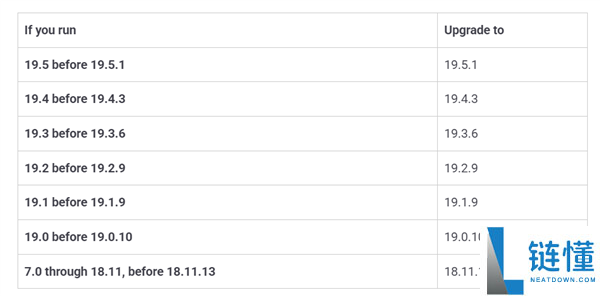
GitLab尚未公开触发该漏洞的具体前提条件,且目前无迹象显示已被实际利用。用户需更新至19.0.10、19.1.9、19.2.9、19.3.6、19.4.3或19.5.1,7.0至18.11版本用户更新至18.11.13。
官方表示CVSS满分漏洞等同见光即死,除拔网线外没有任何临时缓解措施或配置规避方法,直接安装修补版本是目前唯一可靠的防御手段。
 相关阅读
-
汽车之家回应韩路风波:白嫖超400万报道不实,已消除误解链资讯 2026-10-22 16:33:08
-
PFU三十周年纪念版键盘售价1.6万,国内限量50台,键盘界的爱马仕!链资讯 2026-10-22 16:27:01
-
华为AI眼镜功能升级:新增停车场扫码支付与头动控制支付功能链资讯 2026-10-22 16:21:05
-
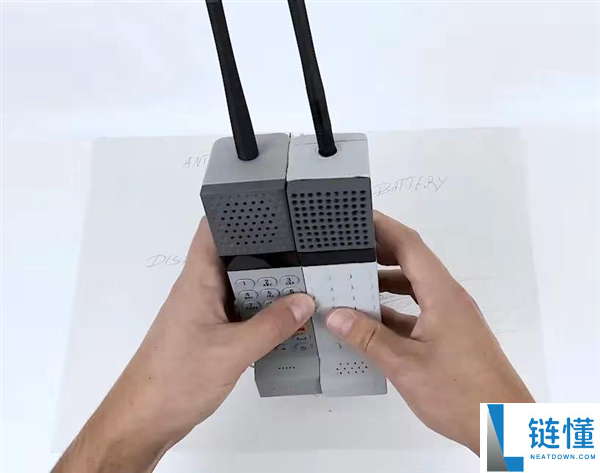
大哥大造型手机ADHD ONE发布:只能接打电话,无法刷朋友圈链资讯 2026-10-22 16:15:44
-
Tut币简介:什么是Tut币及其档次分析链知识 2026-10-22 16:15:44
-
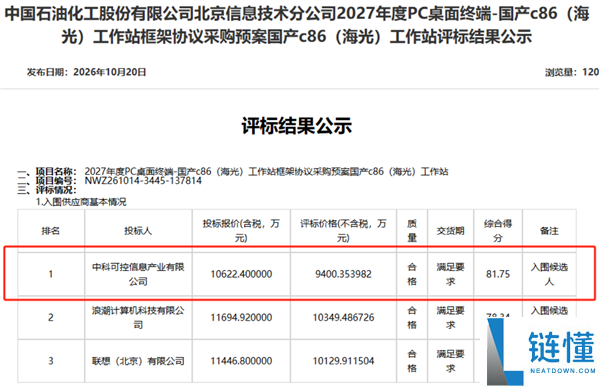
中石化超1亿C86工作站大单落地,中科可控击败浪潮联想成功中标链资讯 2026-10-22 16:09:26
-
iPhone Duo侧边指纹识别体验评测:不如人脸解锁?链资讯 2026-10-22 16:03:13
-
华为Pura 90 Plus详细评测:1英寸主摄与麒麟9系芯片亮点汇总链资讯 2026-10-22 15:56:41
-
ARC币是什么币种?ARC币的正规性与真假辨别指南链知识 2026-10-22 15:55:20
-
iPhone Duo首销大热:果粉消费力强劲,出货目标激增44%,苹果年底销量或超千万台链资讯 2026-10-22 15:50:47
 热门资讯