
Claude揭露潜伏11年的Ubuntu漏洞!53分钟成功获取Root权限,至今未修补
2026-11-02 13:55:56
11月2日消息,Anthropic近日发布的安全研究披露,其内部未发布的Claude模型在系统性测试中,发现了一个潜伏在Linux内核中长达11年的严重漏洞。
该漏洞编号CVE-2026-98432,CVSS严重性评分高达9.8分,属于远程代码执行级别的最高危漏洞。
漏洞的根源是IPv4 TCP握手中的释放后使用(UAF)缺陷。代码于2015年10月提交,随Linux 4.4内核引入,在处理TCP连接重传时,一个CPU可能读取另一个CPU已经释放的内存。
攻击者无需密码、无需任何用户交互,仅通过网络流量即可触发,进而实现远程Root权限执行。内核CVE团队将其定性为网络可达、无需特权、无需交互的严重漏洞。
更令人警惕的是AI在其中的角色。Anthropic的Claude模型不仅发现了漏洞,还生成了可用的两阶段利用程序。第一阶段耗时约48分钟,破解内核地址随机化保护;第二阶段仅用5分钟,便以Root权限执行任意命令。整个攻击过程约53分钟,且利用失败不会导致目标崩溃,攻击者可以反复尝试。
上游修复已于10月15日完成,修复版本覆盖5.10.272、6.1.190、6.12.113、6.18.56、7.2.10及7.3-rc7。Debian、Red Hat、Amazon Linux等发行版已陆续发布补丁。
但Ubuntu的情况截然不同:截至11月1日,Ubuntu 22.04 LTS、24.04 LTS、26.04 LTS及26.10仍被标记为受影响,修复程序尚在开发中。
对于运行对外服务的Ubuntu管理员,风险窗口仍在敞开。Go 1.24及更高版本在Linux上默认启用Multipath TCP,可能扩大该漏洞的暴露面,但禁用MPTCP只能降低风险,无法消除内核层面的缺陷。
Anthropic表示该利用代码未公开发布,但这次事件已经清晰展示了一个趋势:AI不再只是写代码的工具,它同样可以成为拆解系统防线的武器。
 相关阅读
-
罗技删除争议广告,暗讽玩家为“狗”的背后真相揭秘链资讯 2026-11-02 13:49:29
-
《影之刃零》首发迎大力水手5补丁:支持40/50系显卡强开,民间大神显神通!链资讯 2026-11-02 13:42:40
-
报废赛车新生!奥迪R8 GT3改造为4K投影驾驶舱,三年拼装八辆赛车链资讯 2026-11-02 13:37:11
-
理想MEGA定制中控屏供货短缺问题及官方五大解决方案链资讯 2026-11-02 13:31:40
-
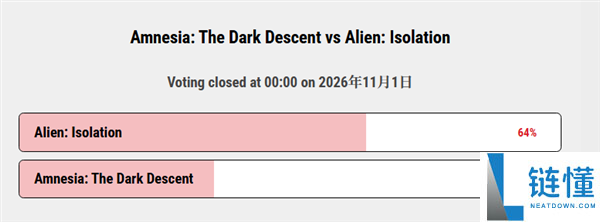
《异形:隔离》荣膺PC最恐怖游戏第一名:玩家花费10年才敢通关链资讯 2026-11-02 13:25:28
-
宏碁掠夺者战斧9 Neo发布:搭载i7-14650HX与5070 12GB,首发价格12999元链资讯 2026-11-02 13:18:42
-
罗技争议视频删除:用户指责降价营销与狗嘲讽国内消费者链资讯 2026-11-02 13:12:22
-
"PC玩家内存不足,Intel全力保障服务器产能应对史上最严重短缺"链资讯 2026-11-02 12:29:35
-
无锡万卡级智算中心一期2000卡满载,摩尔线程GPU全力运行,20多家客户排队入驻链资讯 2026-11-02 12:23:54
-
新能源电车辐射影响揭秘:长期驾驶真的会导致脱发吗?汽修厂老板详解链资讯 2026-11-02 12:18:17
 热门资讯